
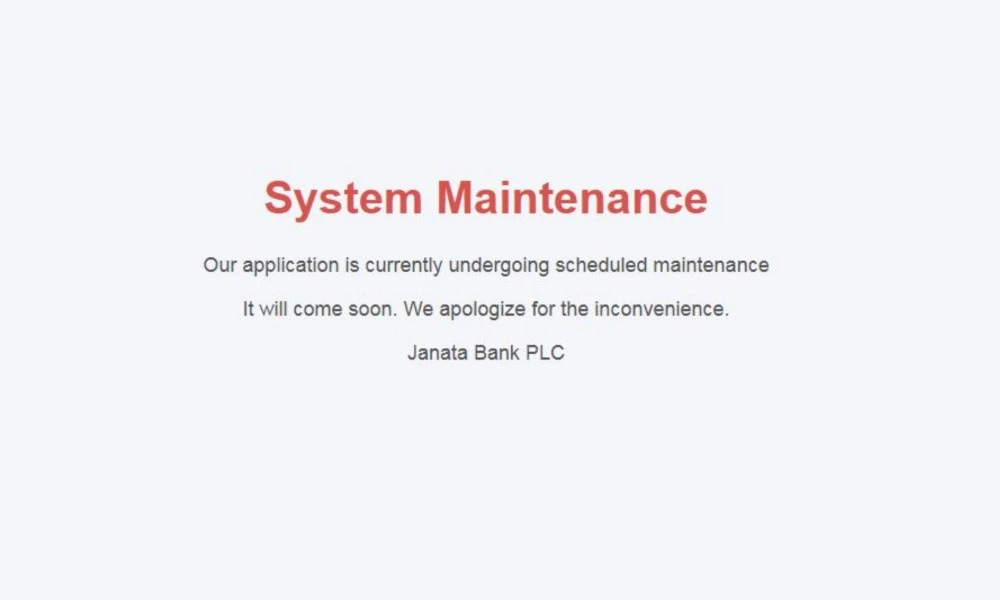
সাইবার নিরাপত্তাঝুঁকির কারণে সাময়িকভাবে বন্ধ রাখা রাষ্ট্রায়ত্ত জনতা ব্যাংকের ওয়েবসাইটে দুটি সাইবার হামলার চিহ্ন পাওয়ার কথা জানিয়েছেন ব্যাংকটির আইটি বিভাগের এক জ্যেষ্ঠ কর্মকর্তা। এ কারণে রোববার দুপুর দেড়টা পর্যন্ত ওয়েবসাইটটি সচল করা সম্ভব হয়নি। সাইটটি পুনরায় চালু করতে কাজ করছেন সংশ্লিষ্ট কর্মকর্তারা।
রোববার দুপুর দেড়টার দিকে জনতা ব্যাংকের ওয়েবসাইটে প্রবেশের চেষ্টা করলে সেটি অচল দেখা যায়। সেখানে ‘সিস্টেম রক্ষণাবেক্ষণ’ বার্তা দেখানো হচ্ছিল। বার্তায় বলা হয়, অ্যাপ্লিকেশনটিতে রক্ষণাবেক্ষণের কাজ চলছে এবং শিগগিরই এটি চালু করা হবে। সাময়িক অসুবিধার জন্য দুঃখ প্রকাশ করেছে জনতা ব্যাংক পিএলসি।
ব্যাংকটির আইটি বিভাগের ওই জ্যেষ্ঠ কর্মকর্তা একটি গণমাধ্যমকে জানান, ওয়েবসাইটে দুটি সাইবার হামলার চিহ্ন পাওয়া গেছে। সেগুলো শনাক্ত ও সংশোধনের কাজ চলছে। রোববারের মধ্যেই ওয়েবসাইটটি সচল করা সম্ভব হবে বলে আশা প্রকাশ করেন তিনি।
এদিকে সাইবার হামলার ঝুঁকি এড়াতে সাময়িকভাবে বন্ধ রাখা বাংলাদেশ ব্যাংকের ওয়েবসাইট পুনরায় চালু করা হয়েছে। গত বৃহস্পতিবার থেকে বন্ধ থাকার পর রোববার সকাল ৮টা থেকে ওয়েবসাইটটি সচল করে কেন্দ্রীয় ব্যাংক।বাংলাদেশ ব্যাংকের পক্ষ থেকে জানানো হয়েছে, রোববার কর্মদিবস হওয়ায় সার্বক্ষণিক পর্যবেক্ষণের সুবিধা বিবেচনায় ওয়েবসাইটটি খুলে দেওয়া হয়েছে।
বিশ্বজুড়ে বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপিতে দুটি গুরুতর নিরাপত্তাত্রুটি শনাক্ত হওয়ার পর সাইবার হামলার ঝুঁকি নিয়ে সতর্কতা জারি করে ইউরোপীয় ইউনিয়নের সাইবার নিরাপত্তা সংস্থা এনিসা এবং সংশ্লিষ্ট সংস্থাগুলো।
গত ২১ অক্টোবর প্রকাশিত যৌথ সতর্কবার্তায় সংস্থাগুলো জানায়, এসব নিরাপত্তাত্রুটি কাজে লাগিয়ে হামলাকারীরা আক্রান্ত সার্ভারে ক্ষতিকর কোড চালাতে পারে। দ্রুত নিরাপত্তা হালনাগাদ করা সম্ভব না হলে ঝুঁকিতে থাকা ওয়েব অ্যাপ্লিকেশনগুলো সাময়িকভাবে ইন্টারনেট থেকে বিচ্ছিন্ন রাখার পরামর্শ দেওয়া হয়।
তবে পিএইচপির নিরাপত্তাত্রুটির সঙ্গে জনতা ব্যাংক বা বাংলাদেশ ব্যাংকের ওয়েবসাইটের সমস্যার সরাসরি কোনো যোগসূত্র রয়েছে কি না, তা নিশ্চিত হওয়া যায়নি।


আপনার ইমেইল ঠিকানা প্রকাশ করা হবে না। প্রয়োজনীয় ঘরগুলো চিহ্নিত করা হয়েছে *
অফিস (বাংলাদেশ) : ক-২৭১, ১০ম তলা, রংধনু কর্পোরেট অফিস, কুড়িল বিশ্বরোড, ঢাকা-১২২৯
ই-মেইল : info@newstime.net
 Creating Document, Do not close this window...


